
Strix 是 GitHub 上星標超過 51,000 顆的開源 AI 滲透測試工具,由自主 AI 代理模擬真實黑客行為,對應用程式執行動態掃描、漏洞利用與真實概念驗證,並提供自動修復與合規報告能力。該項目自 2025 年 8 月創建以來,已累積超過 5,400 次復刻,支援 OpenAI、Anthropic、Google Gemini 等主流大型語言模型,採用 Apache 2.0 許可證,是 2026 年全球最受關注的 AI 資安開源項目之一。
Strix 是 GitHub 星標逾 5.1 萬的開源 AI 滲透測試工具,以自主 AI 代理模擬黑客行為,執行動態掃描、漏洞利用與真實概念驗證,支援主流大型語言模型,採用 Apache 2.0 許可證。
Strix 是什麼?它為何能獲得 5 萬星標?
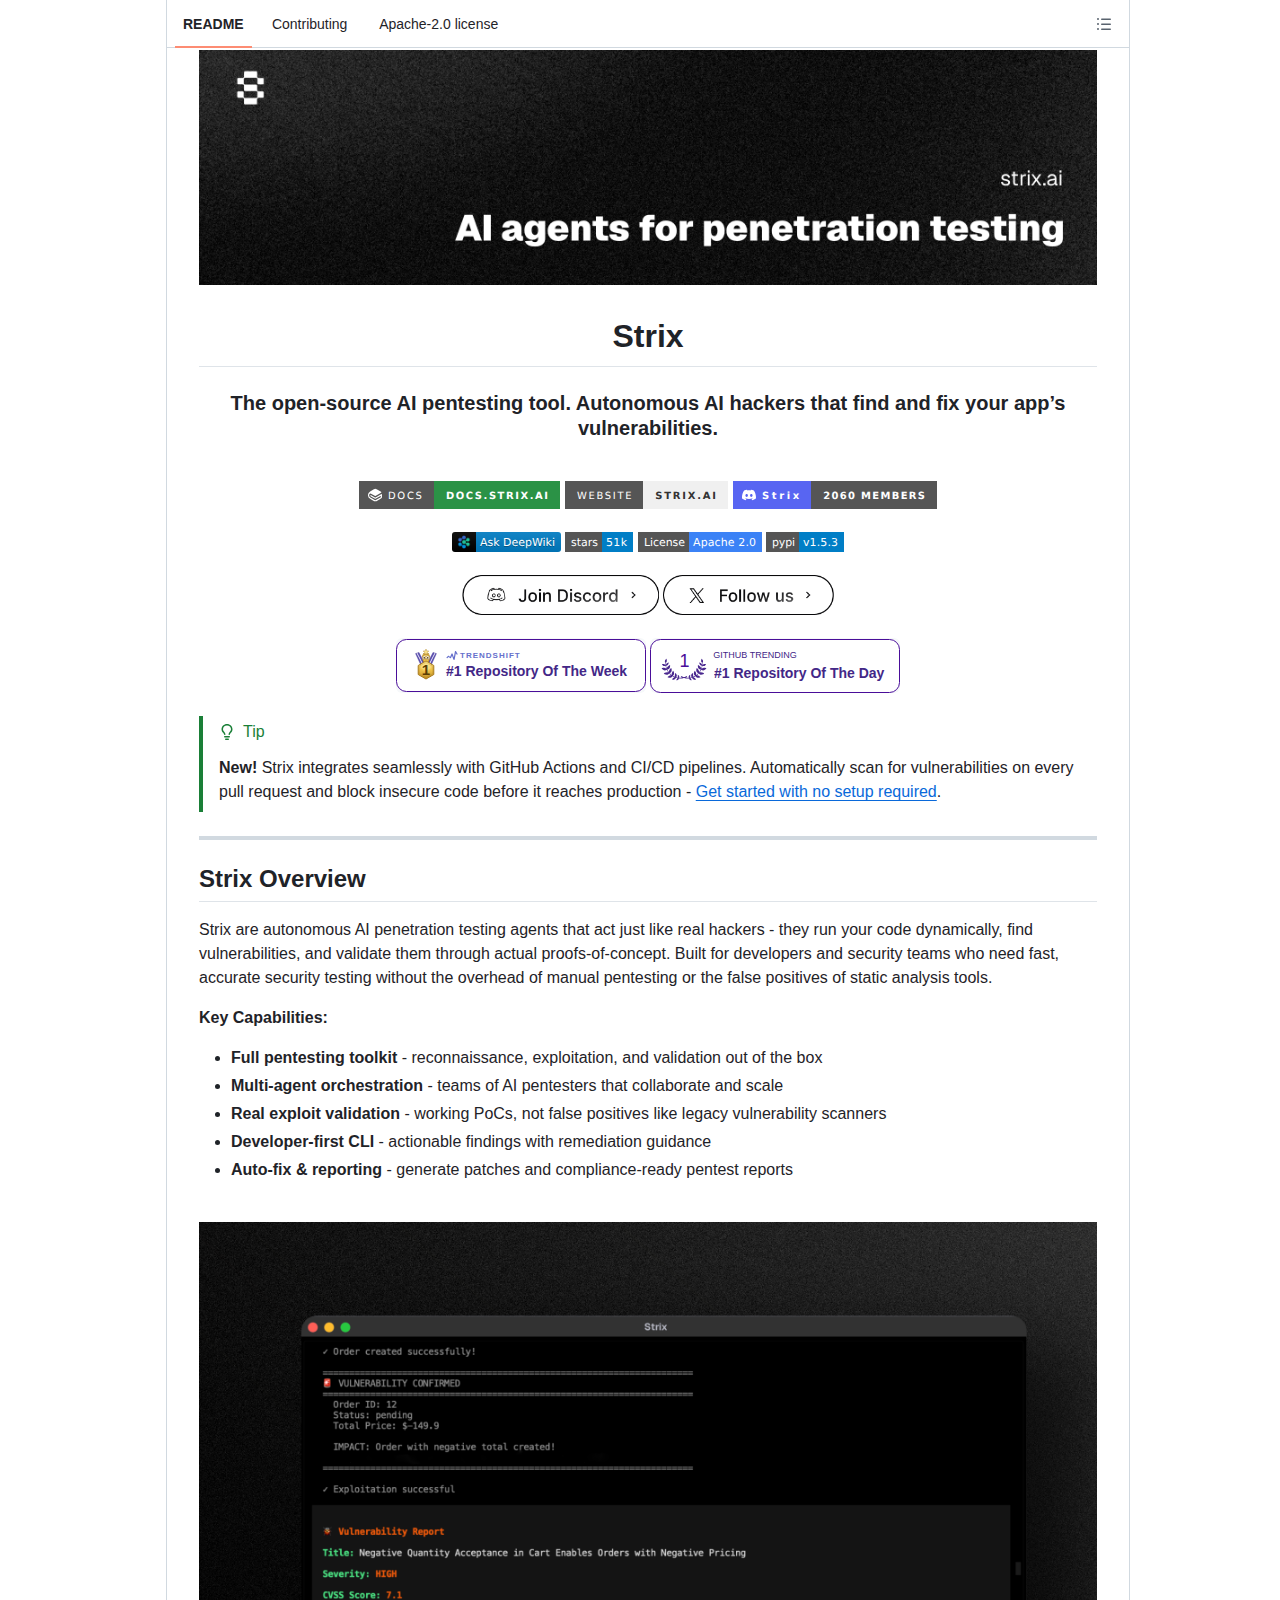
Strix 是一個以大型語言模型為核心的自主滲透測試代理框架,其設計目標是讓 AI 代理像真實滲透測試人員一樣「運行你的程式碼、發現漏洞、並透過實際的概念驗證加以確認」,而非像傳統靜態分析工具那樣只產生大量誤報。該項目面向開發者與資安團隊,希望提供「無需人工滲透測試的繁重流程、亦無傳統掃描器誤報困擾」的快速精準安全測試體驗,正是這種定位使其在一年內迅速累積超過 5.1 萬星標。
Strix 是以 LLM 為核心的自主滲透測試代理框架,讓 AI 模擬真實黑客動態運行程式碼、發現並驗證漏洞,以真實概念驗證取代傳統掃描器的誤報,定位於開發者與資安團隊。
項目成立的時間點正值 AI 代理技術快速成熟的階段,開發團隊將「代理」與「攻防安全」兩個領域結合,建立了以代理為單位的滲透測試體系。與傳統漏洞掃描器最大的差異在於,Strix 不滿足於「發現可疑模式」,而是要求代理實際利用漏洞、產出可重現的概念驗證(Proof of Concept),並在修復後重新掃描確認。這種「以實際利用結果為準」的驗證機制,從根本上解決了資安工具最為人詬病的誤報問題,也是其獲得資安社群高度認可的核心原因。
項目於 AI 代理技術成熟期創立,將代理與攻防安全結合,以實際漏洞利用與概念驗證取代傳統模式比對,從根本解決資安工具誤報問題,是獲得社群認可的核心原因。
Strix 有哪些核心技術亮點?
Strix 的核心能力建立在三個技術支柱之上。第一個支柱是完整的攻擊工具包,代理配備了專業滲透測試人員使用的工具鏈,包括 HTTP 攔截代理、瀏覽器漏洞利用環境、Shell 指令執行環境、Python 概念驗證沙箱、偵察與 OSINT 工具,以及靜態與動態程式碼分析能力。這些工具涵蓋 OWASP Top 10 與更廣泛的漏洞類別,從存取控制缺陷、注入攻擊、服務端漏洞到用戶端攻擊與業務邏輯缺陷皆有覆蓋,並以 CVSS 評分與 OWASP 分類結構化呈現發現結果。
Strix 第一個支柱是完整攻擊工具包,涵蓋 HTTP 攔截代理、瀏覽器利用、Shell 執行、概念驗證沙箱與偵察工具,覆蓋 OWASP Top 10 及更廣泛漏洞類別,並以 CVSS 與 OWASP 分類結構化輸出。
第二個支柱是「代理圖」(Graph of Agents)多代理編排機制。Strix 會為一次掃描任務部署多個專業化代理,分別負責偵察、漏洞利用與後滲透階段,代理之間共享發現、串聯漏洞鏈並即時協調行動,如同一個完整的紅隊協作。第三個支柱是開發者優先的交付設計,每次掃描的結果即時寫入磁碟,開發者可以透過 strix view 指令在本地瀏覽器中開啟儀表板,查看漏洞嚴重程度分布、代理活動圖,甚至可以在掃描進行中直接向代理發送指令調整方向,所有資料皆保存在本機,無需上傳雲端。
第二支柱是多代理編排機制,專業代理分別負責偵察、利用與後滲透,共享發現並串聯漏洞鏈;第三支柱是開發者優先交付,結果即時寫入磁碟,可本地儀表板查看與中途調整方向。
Strix 與傳統滲透測試工具有何不同?
傳統滲透測試的痛點在於「慢」與「假」。人工滲透測試耗時數週,費用高昂;靜態分析工具則以規則比對產生大量誤報,資安團隊需要花費大量人力逐一驗證。Strix 以 AI 代理取代人工執行重複性測試工作,將滲透測試的時程從數週壓縮至數小時,並以「實際可利用」為驗證標準,直接產出可重現的利用程式與重現步驟,讓團隊可以直接依據結果進行修復決策。
傳統滲透測試慢且誤報多,Strix 以 AI 代理將測試時程從數週壓縮至數小時,以實際可利用為驗證標準產出可重現利用程式,讓團隊直接依據結果修復。
在自動修復能力上,Strix 提供 AI 生成的安全修補程式,可以直接以 Pull Request 形式提交,開發者審閱後一鍵合併,形成「掃描 → 驗證 → 修復 → 再掃描」的閉環。項目同時支援 OpenAPI、Swagger 與 Postman 規格輸入,可以直接針對 API 契約測試所有已宣告端點,並支援灰箱認證測試、多目標掃描與白箱原始碼感知掃描等進階場景。這些能力使 Strix 的定位超越「掃描器」,更接近一個可自主運作的滲透測試團隊。
Strix 提供 AI 生成修補程式並以 Pull Request 提交,形成掃描到修復的閉環;支援 OpenAPI 與 Postman 規格輸入、灰箱認證測試與白箱掃描,定位超越傳統掃描器。
如何快速開始使用 Strix?
開始使用 Strix 只需要三個步驟。首先安裝工具,執行 curl -sSL https://strix.ai/install | bash 即可完成安裝,環境需具備運作中的 Docker 與任一受支援的 LLM API 金鑰。其次設定模型供應商,透過環境變數指定 STRIX_LLM(例如 openai/gpt-5.4)與 LLM_API_KEY,亦可使用 ChatGPT Plus 或 Pro 訂閱帳號登入以節省 API 費用。最後執行首次掃描,以 strix --target ./app-directory 指定目標目錄,或以 strix --target https://your-app.com 進行黑箱網頁測試,首次執行會自動下載沙箱 Docker 映像。
安裝只需三步驟:執行安裝指令、設定模型供應商環境變數、指定掃描目標即可開始;支援以 ChatGPT 訂閱登入節省 API 費用,首次執行會自動下載沙箱映像。
對於程式碼開發代理的使用者,Strix 亦提供官方技能套件,透過 npx skills add usestrix/strix 即可為 Claude Code、Cursor、Codex 等工具安裝四項技能,包括無頭掃描、雲端平台驅動、漏洞修復與 CI 安全掃描,讓 AI 編程代理直接具備滲透測試能力。在 CI/CD 整合方面,項目提供官方 GitHub Actions 工作流程範本,可以在每次 Pull Request 時自動執行安全掃描,攔截不安全的程式碼進入生產環境,並自動將掃描範圍限定在變更檔案,兼顧效率與覆蓋範圍。
Strix 提供官方技能套件讓 Claude Code 等代理直接具備滲透測試能力,並提供 GitHub Actions 工作流程範本,在每次 Pull Request 自動掃描並將範圍限定於變更檔案。
Strix 對應用安全生態有什麼影響?
Strix 的出現代表應用安全測試領域正從「規則驅動」走向「代理驅動」的階段性轉變。傳統資安工具以特徵比對與規則庫為核心,維護成本高、反應速度慢;Strix 以大型語言模型的推理能力取代靜態規則,能夠理解應用程式邏輯、發現規則庫無法覆蓋的業務邏輯缺陷,並以代理協作的方式擴大測試覆蓋範圍。這種架構轉變對整個資安工具鏈的設計方向產生直接影響,也催生了「AI 滲透測試」這一新興分類。
Strix 代表應用安全測試從規則驅動走向代理驅動,以 LLM 推理取代靜態規則,能發現業務邏輯缺陷並以代理協作擴大覆蓋,催生 AI 滲透測試新興分類。
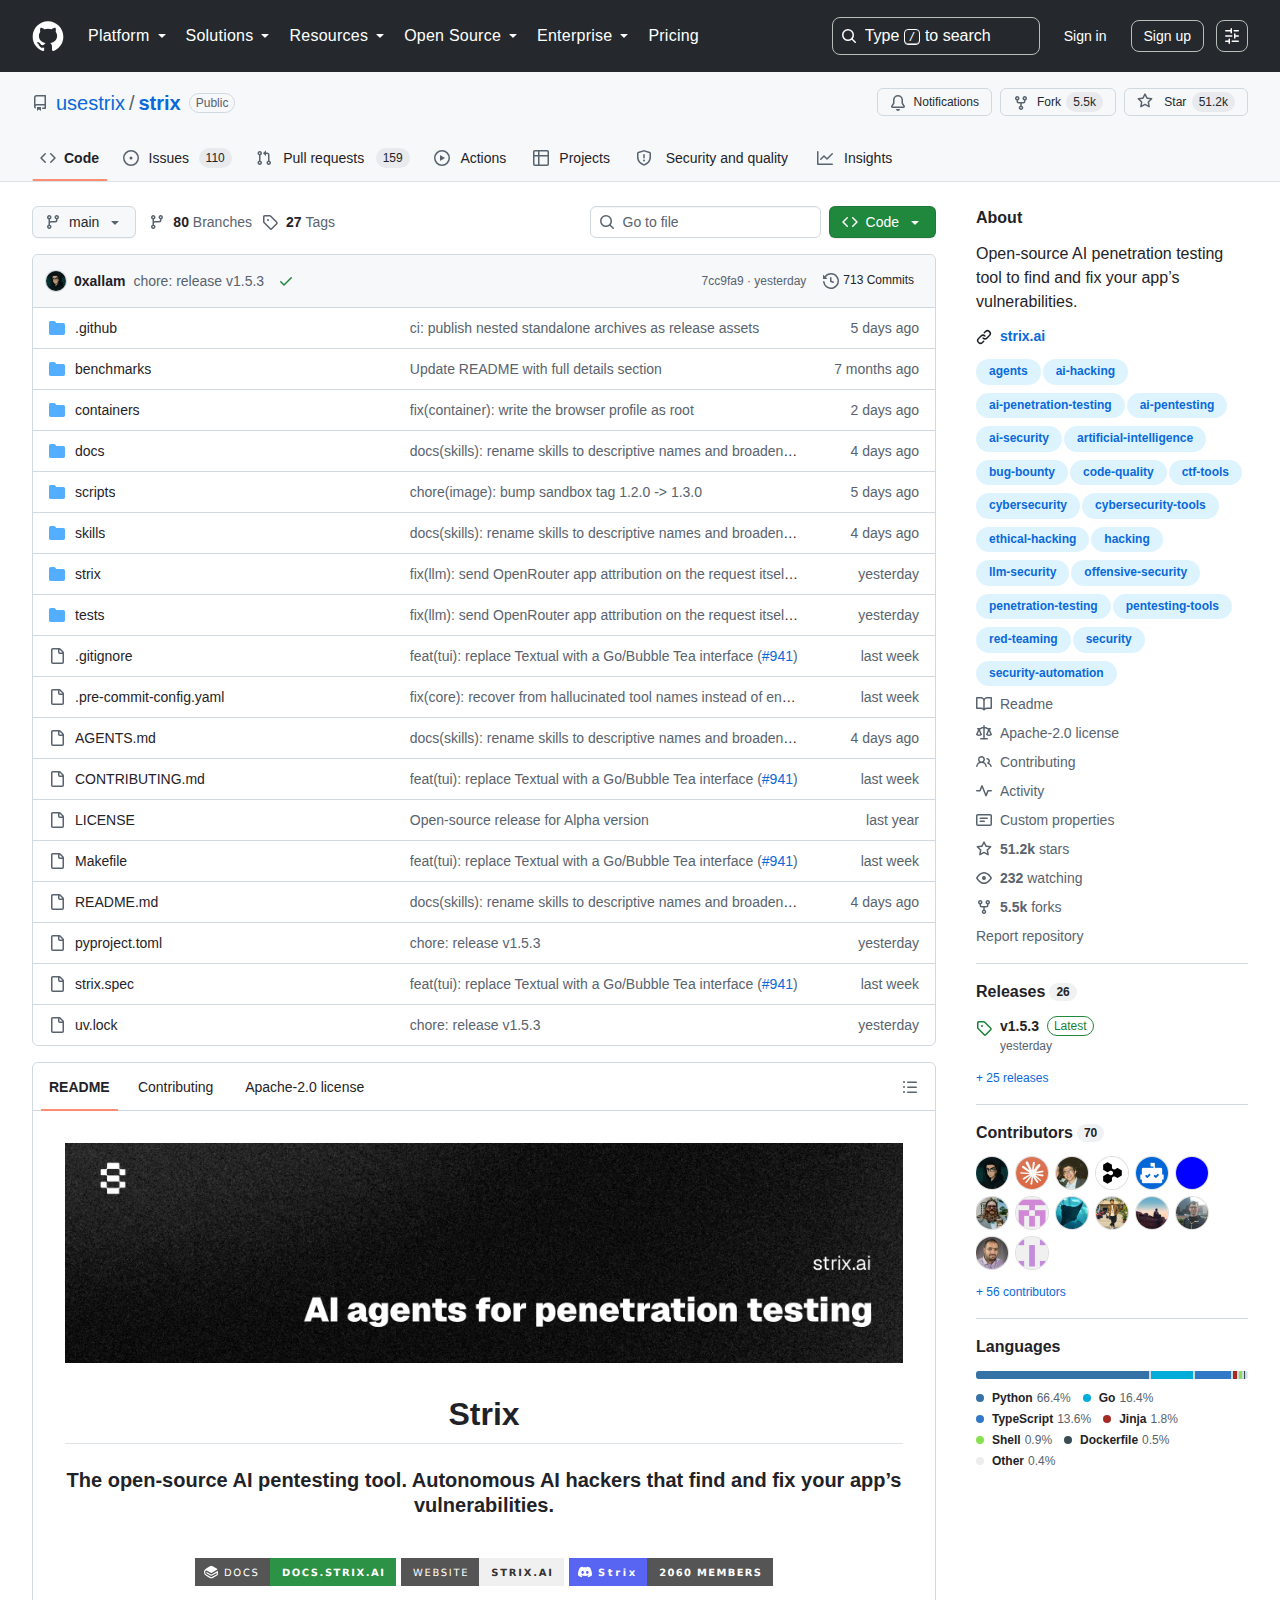
在生態層面,項目採用「開源核心 + 雲端平台 + 企業版」的商業化路徑:開源 CLI 免費提供完整滲透測試能力,雲端平台 app.strix.ai 提供持續滲透測試與 DevSecOps 整合,企業版則提供 SSO、SOC 2 與 ISO 27001 合規報告、VPC 部署與專屬支援。這種分層模式兼顧開源社群的擴散與商業變現,其「代理技能」(Agent Skills)生態亦與當前的 AI 代理標準相容,進一步擴大了項目的影響半徑。項目亦明確聲明僅限授權測試使用,使用者在掃描任何目標前必須取得明確書面授權。
項目以開源核心加雲端平台加企業版分層商業化,兼顧社群擴散與變現,並與 AI 代理技能標準相容;同時明確要求僅限授權測試使用,強調合規責任。
出處連結有哪些?
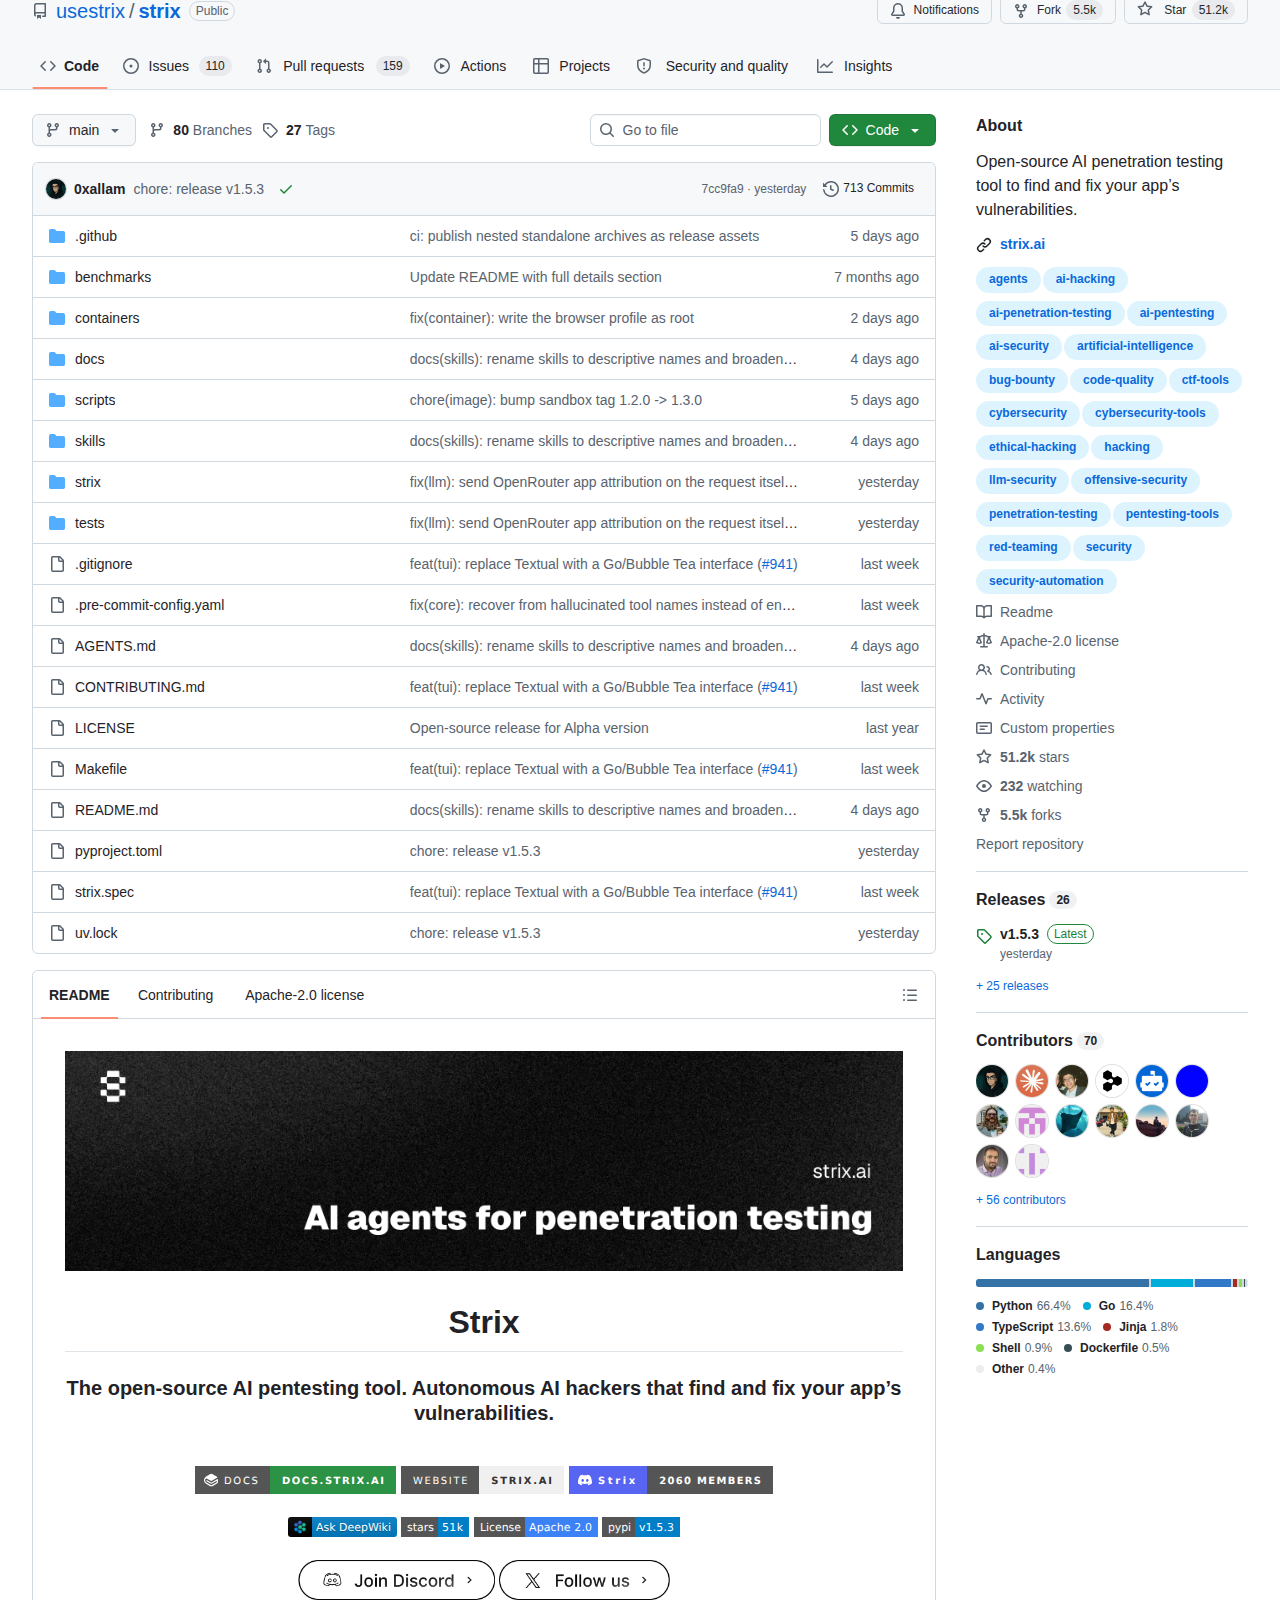
本文章內容取材自 Strix 官方倉庫的 README 文件、功能說明與使用文件,原始資料來源為 GitHub 上的 usestrix/strix 儲存庫,其中包含完整的安裝指引、使用範例、CI/CD 整合教學、LLM 供應商清單與授權使用聲明。讀者可以直接前往該倉庫查看完整內容,亦可造訪官方網站 strix.ai 與文件站點 docs.strix.ai 獲取更詳盡的技術文件。
本文資料來源為 GitHub 的 usestrix/strix 官方倉庫,包含安裝指引、使用範例與 CI/CD 教學,官方網站 strix.ai 與文件站點提供更詳盡的技術文件。
出處:usestrix/strix GitHub 官方倉庫(星標 51,172 · Apache-2.0 · 最後更新 2026-08-11)
總結:Strix 值得一試嗎?
Strix 的價值在於將「滲透測試」從一項昂貴、耗時、依賴專家的專業服務,轉化為開發者可以隨時執行的自動化流程。對於正在開發網頁應用或 API 的團隊而言,只需一個 LLM API 金鑰與 Docker 環境,即可在數小時內獲得具備真實概念驗證的漏洞清單與修復建議,並可將掃描整合至 CI/CD 管線,在程式碼合併前攔截安全缺陷。項目以 Apache 2.0 許可證完全開源,不存在供應商鎖定問題,這是其相較於商業滲透測試服務的重要優勢。
Strix 將滲透測試從昂貴專業服務轉化為可自動化流程,團隊只需 LLM 金鑰與 Docker 即可獲取真實驗證的漏洞清單,並可整合 CI/CD,Apache 2.0 授權無供應商鎖定。
從長期視角觀察,AI 代理在安全領域的應用仍處於早期階段,Strix 以開源方式率先驗證了「自主代理滲透測試」的可行性,其多代理協作、真實利用驗證與自動修復閉環等設計,很可能成為未來應用安全測試工具的標準範式。對於重視安全但又缺乏專職滲透測試資源的開發團隊與新創公司,這套 5.1 萬星標的開源工具,是 2026 年最值得實際評估的 AI 資安方案之一。